
Shodan, onbekende IP-adressen, wachtwoordaanvallen, tweestapsverificatie en de risico’s van een slim huis. Een technische maar begrijpelijke blik op de veiligheid van Home Assistant.
Fotografische illustratie van een verbonden woning.
Een slimme woning voelt vertrouwd. De verlichting reageert automatisch, de verwarming past zich aan en je telefoon weet wanneer je thuiskomt. Maar achter dat gemak zit een centrale computer die vaak weet wanneer je weg bent, welke camera’s je hebt en welke apparaten er in huis actief zijn.
Dat maakt Home Assistant niet automatisch onveilig. Het betekent wel dat je het niet als een onschuldige hobbywebsite moet behandelen. Je vertrouwt de installatie soms letterlijk de toegang tot je woning toe. En anders dan bij een gehackt forumaccount kan misbruik gevolgen hebben in de fysieke wereld.
In dit artikel onderzoeken we de daadwerkelijke risico’s. Wat kan een aanvaller? Waarom komt je IP-adres mogelijk in Shodan terecht? Betekent een onbekend adres in je Home Assistant-log dat je gehackt bent? En welke maatregelen maken aantoonbaar verschil?
Het belangrijkste onderscheid: een systeem dat op internet zichtbaar is, is niet automatisch kwetsbaar. Een mislukte inlogpoging is niet hetzelfde als een geslaagde login. En een sterk wachtwoord beveiligt niet tegen elke mogelijke aanval.
1. Je slimme huis is meer dan een dashboard
Home Assistant is een centrale besturing van apparaten, gegevens en automatiseringen. Het platform praat met lampen, energiemeters en thermostaten, maar mogelijk ook met IP-camera’s, alarmsystemen, slimme sloten, locatiegegevens en externe diensten. De precieze impact van een beveiligingsincident hangt af van welke integraties jij hebt aangesloten.
Denk in drie categorieën:
- Privacy: aanwezigheid, locatiegeschiedenis, camerabeelden, gebeurtenissen in het logboek, netwerk- en accountgegevens.
- Bediening: schakelaars, verlichting, verwarming, ventilatie, meldingen, scenario’s en mogelijk het alarm of een slot.
- Vertrouwen en beheer: automatiseringen, scripts, integraties, toegangstokens, back-ups en verbindingen met andere systemen.
Het gaat dus niet alleen om de vraag of iemand je dashboard kan openen. Een indringer die wijzigingen kan aanbrengen kan ook automatiseringen veranderen, notificaties uitschakelen of proberen misbruik te maken van aanwezige integraties. Niet elk account kan alles, maar ga ook niet uit van een harde, volledige scheiding tussen gebruikersrechten: Home Assistant is in de kern gebouwd voor vertrouwde gebruikers, niet als multi-tenant beveiligingsplatform.
2. Wat kan iemand doen na ongeautoriseerde toegang?
De scenario’s lopen uiteen. Iemand die alleen een openbaar bereikbare inlogpagina ziet, kan niet meteen je camera bekijken. Iemand met een geldige sessie of een werkend toegangstoken kan daarentegen toegang hebben tot de gegevens en acties die dat account of token toestaat. Een ernstig beveiligingslek in software kan weer andere mogelijkheden geven.
Bij voldoende rechten en gekoppelde apparatuur kan een aanvaller bijvoorbeeld:
- aanwezigheidspatronen ontdekken, waaronder de tijdstippen waarop bewoners vertrekken en terugkomen;
- camera-entiteiten of opgeslagen gegevens inzien, wanneer die via Home Assistant toegankelijk zijn;
- apparaten bedienen, zoals schakelaars, verwarming, ventilatie en ondersteunde sloten;
- automatiseringen wijzigen, bijvoorbeeld om gebeurtenissen te verbergen of op een onhandig moment iets te activeren;
- gevoelige configuratiegegevens of tokens misbruiken, als hij daar toegang toe krijgt.
Dat betekent nadrukkelijk niet dat het compromitteren van Home Assistant automatisch volledige controle over je router, NAS of elk apparaat op je LAN oplevert. Daarvoor is afzonderlijke toegang of een aanvullende kwetsbaarheid nodig.
3. Hoe vinden aanvallers een Home Assistant-installatie?
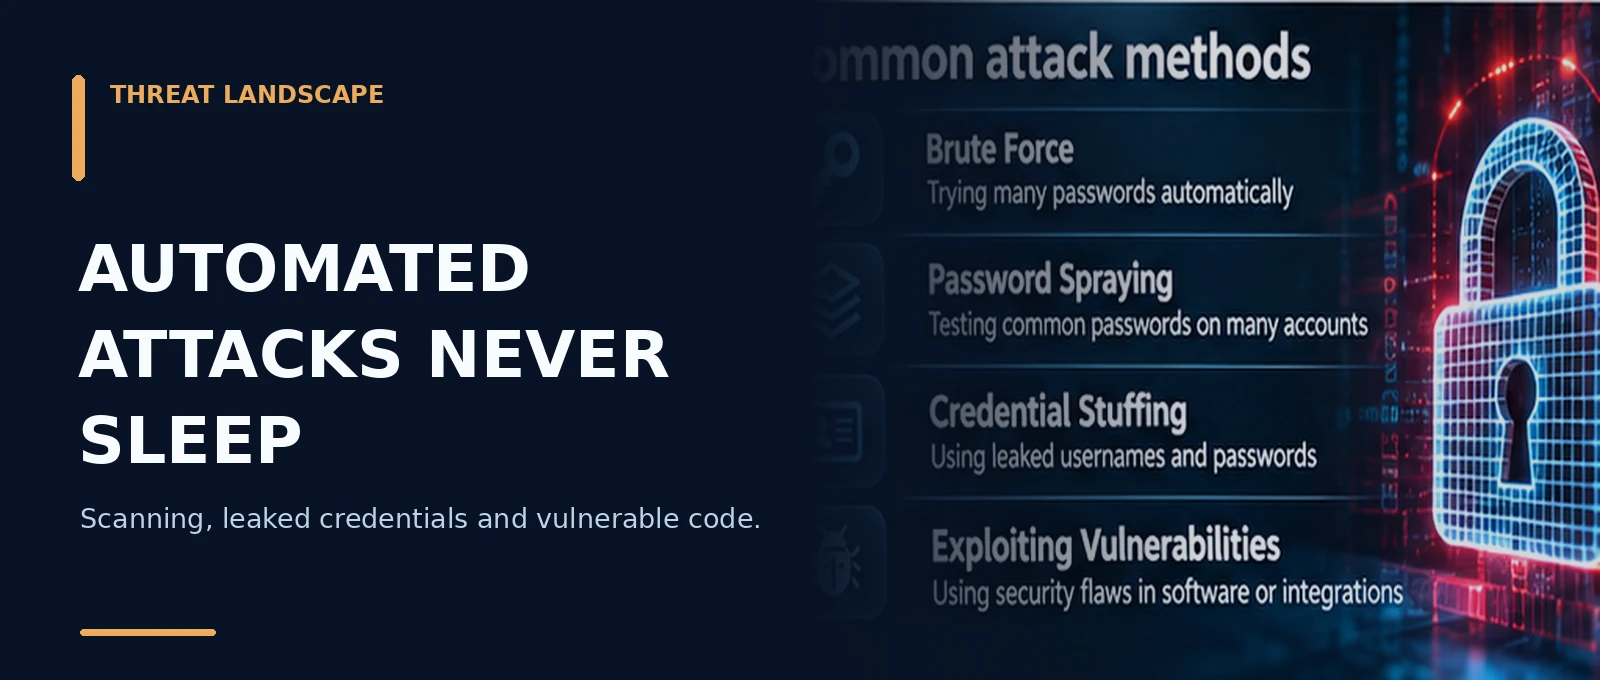
Openbare servers worden voortdurend bezocht door geautomatiseerde scanners. Sommige zijn legitiem: zoekmachines en onderzoekers brengen internetdiensten in kaart. Andere scanners zoeken naar slecht beveiligde systemen, gestolen inloggegevens of kwetsbare softwareversies. Dat proces begint vaak voordat iemand weet wie de eigenaar is.
Een paar manieren waarop een installatie opvalt:
- Portforwarding: een router stuurt verkeer van het publieke IP-adres door naar Home Assistant.
- Een openbaar domein: bijvoorbeeld een eigen subdomein met een publiek toegankelijke inlogpagina.
- Verouderde of verkeerd geconfigureerde diensten: een extra webinterface, beheerpoort of app die onbedoeld bereikbaar is.
- Gelekte gegevens: gebruikersnamen, wachtwoorden of tokens die ergens anders zijn buitgemaakt.
Aanvallers hoeven dus niet je naam of adres te weten. Een bot kan simpelweg een lijst van internetbereikbare diensten onderzoeken. Het is daarom verstandig om niet alleen Home Assistant, maar ook je router, NAS en andere beheerinterfaces in het beveiligingsplaatje mee te nemen.
4. Shodan: wat kan de buitenwereld over jou zien?
Shodan is een zoekmachine voor systemen en diensten die via internet bereikbaar zijn. Anders dan Google kijkt Shodan vooral naar technische gegevens die een dienst teruggeeft: poorten, protocolinformatie, serverbanners en soms aanwijzingen voor gebruikte software. Dat maakt het nuttig voor beveiligingsonderzoek, maar ook interessant voor aanvallers.
Een vermelding kan bijvoorbeeld laten zien dat op een bepaald IP-adres een webdienst bereikbaar was. Dat is iets anders dan bewijs dat iemand succesvol heeft ingelogd. Bovendien zijn resultaten momentopnames. Je kunt inmiddels een poort hebben gesloten terwijl Shodan nog informatie uit een eerdere scan toont.
Controleer je eigen aansluiting
- Bepaal je publieke IPv4-adres via je router of een betrouwbare IP-check. Gebruik alleen je eigen gegevens.
- Open Shodan en zoek je eigen publieke IP-adres, of bekijk het hostoverzicht.
- Vergelijk eventuele zichtbare poorten en diensten met wat jij bewust hebt ingericht.
- Controleer bij een gevonden poort of deze nu nog daadwerkelijk van buiten bereikbaar is. Een Shodan-vermelding alleen is geen actuele poortscan.
- Controleer óók je IPv6-bereikbaarheid en je routerinstellingen. Alleen naar IPv4 kijken geeft mogelijk een onvolledig beeld.
Er zijn grenzen aan deze controle: sommige resultaten zijn alleen beschikbaar met een account; je publieke IP-adres kan veranderen; een ISP kan CGNAT gebruiken; en een reverse proxy of CDN kan ervoor zorgen dat je publieke domein zichtbaar is zonder dat het IP-adres van je eigen Home Assistant direct te vinden is.
Belangrijk bij Cloudflare Tunnel: je hebt voor de tunnel normaal geen inkomende routerpoort nodig. Dat verkleint het directe aanvalsoppervlak van je thuisnetwerk. Het betekent niet dat de openbare Home Assistant-URL onbereikbaar is: bezoekers kunnen de inlogpagina nog steeds bezoeken als die niet aanvullend wordt afgeschermd.
5. Waarom zie ik vreemde IP-adressen in de logs?
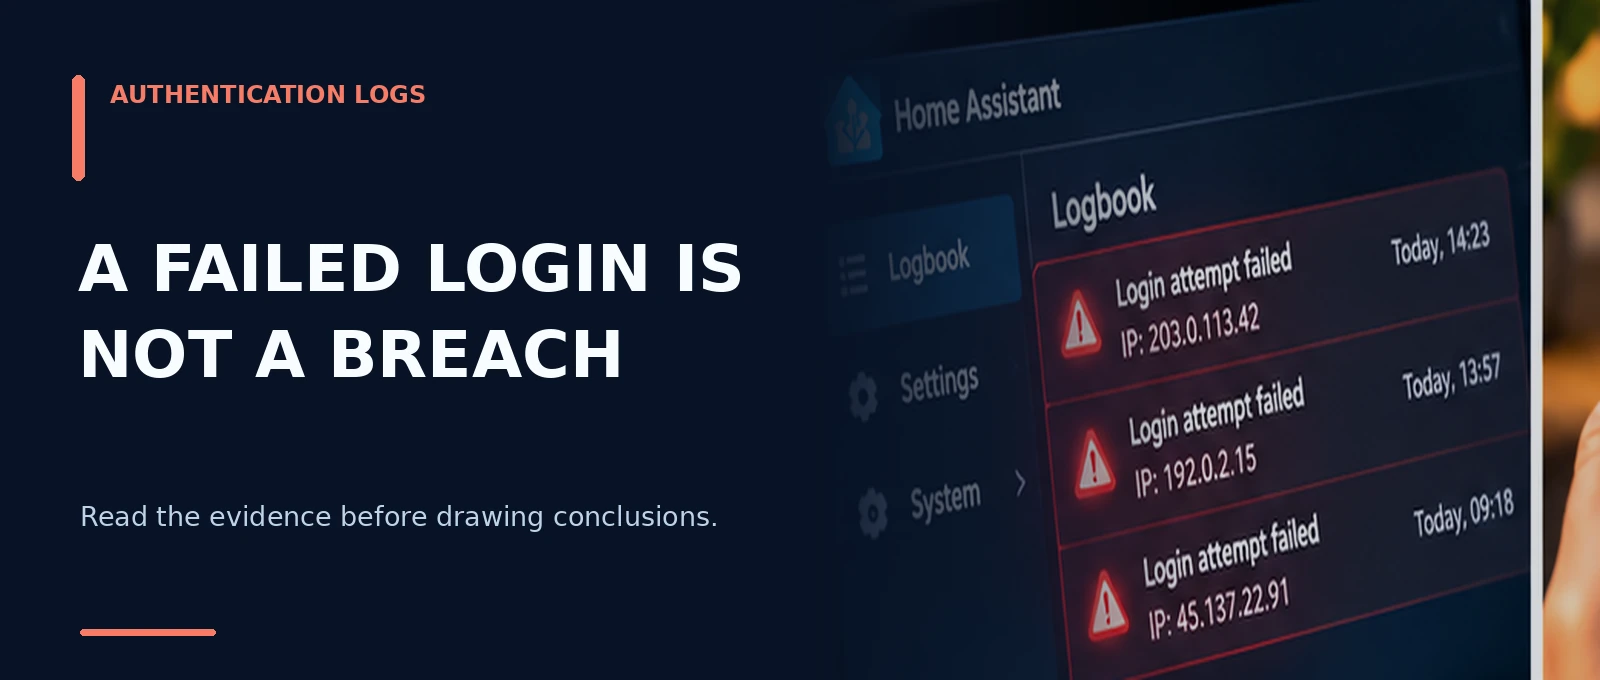
Een veelvoorkomende waarschuwing lijkt op dit fictieve voorbeeld:
Login attempt or request with invalid authentication
from 203.0.113.42
Het woord login valt op, maar de tekst kan ook betrekking hebben op een verzoek naar de API waarvoor geen geldig token is meegestuurd. Het is dus geen hard bewijs dat iemand je wachtwoord probeerde te raden, laat staan dat iemand binnen is gekomen.
Mogelijke verklaringen zijn onder meer een oude Companion-app-sessie, een integratie met een verlopen token, een scanner, een verkeerd ingestelde reverse proxy of een echte poging tot authenticatie. Een lokaal adres zoals 127.0.0.1 of 192.168.x.x wijst vaak op verkeer vanuit de machine of het thuisnetwerk, al kunnen proxyconfiguraties het zicht op de bron veranderen.
Zo beoordeel je zo’n melding
| Wat je ziet | Wat het wel en niet zegt | Controle |
|---|---|---|
| Eén losse melding | Vaak onvoldoende informatie | Tijdstip, IP-adres en recente app-activiteiten |
| Honderden meldingen van externe adressen | Kan wijzen op automatisering of scanners | Publieke toegang, WAF-logs, router/firewall |
| Telkens hetzelfde lokale IP | Kan van een apparaat of integratie zijn | DHCP-lijst, app- en integratielogs |
| Eén gedeeld proxy-IP bij alle meldingen | Mogelijk verkeerde doorgifte van het oorspronkelijke IP | X-Forwarded-For en vertrouwde proxy’s |
| Onbekend token of onverwachte sessie | Sterker alarmsignaal dan een losse mislukte aanvraag | Profiel → Beveiliging → sessies/tokens |
Ga niet af op de vlag of het land dat bij een IP-adres wordt getoond. IP-geolocatie is onnauwkeurig en een aanvaller kan via VPN’s, hostingproviders of gecompromitteerde apparaten werken.
Achter een reverse proxy
Bij Cloudflare Tunnel of een andere proxy moet Home Assistant het verkeer correct aan de bron kunnen koppelen. Sinds Home Assistant 2026.8 staan HTTP-instellingen, waaronder vertrouwde proxy’s en IP-banning, in Instellingen → Systeem → Netwerk. Kies uitsluitend de echte, vertrouwde proxyadressen of -netwerken. Een te ruime trust-configuratie kan bron-IP’s vervalsbaar maken; een verkeerde configuratie kan legitieme verbindingen blokkeren of onjuiste adressen loggen.
Zet nooit blind 0.0.0.0/0 als vertrouwde proxy in. De passende instelling verschilt per Docker-, NUC-, tunnel- of reverse-proxyopstelling.
6. Hoe worden wachtwoorden aangevallen?
De klassieke filmhacker die één wachtwoord eindeloos probeert, is niet de enige dreiging. In de praktijk zijn er meerdere aanvalsvormen:
- Brute force: veel mogelijke wachtwoorden proberen op één account.
- Password spraying: een klein aantal veelgebruikte wachtwoorden testen op veel accounts.
- Credential stuffing: combinaties van gebruikersnaam en wachtwoord gebruiken die bij een andere dienst zijn uitgelekt.
- Phishing: iemand verleiden om zijn inloggegevens op een nagemaakte pagina in te voeren.
Het belangrijkste verdedigingsmiddel is niet een ingewikkeld patroon met een uitroepteken aan het einde, maar een lang, willekeurig en uniek wachtwoord. Gebruik bij voorkeur een wachtwoordmanager en maak voor Home Assistant een apart wachtwoord van bijvoorbeeld minimaal 16 willekeurige tekens. Hergebruik je wachtwoord nooit voor een forum, webwinkel of e-mailaccount.
Een wachtwoordmanager helpt ook tegen simpele phishing: hij vult doorgaans niet automatisch in op een afwijkend domein. Dat is een hulpmiddel, geen garantie.
IP-banning kan herhaalde pogingen vanaf hetzelfde adres beperken, maar houdt aanvallen vanaf veel verschillende IP-adressen of misbruik van reeds gestolen tokens niet volledig tegen.
7. Waarom tweestapsverificatie cruciaal is
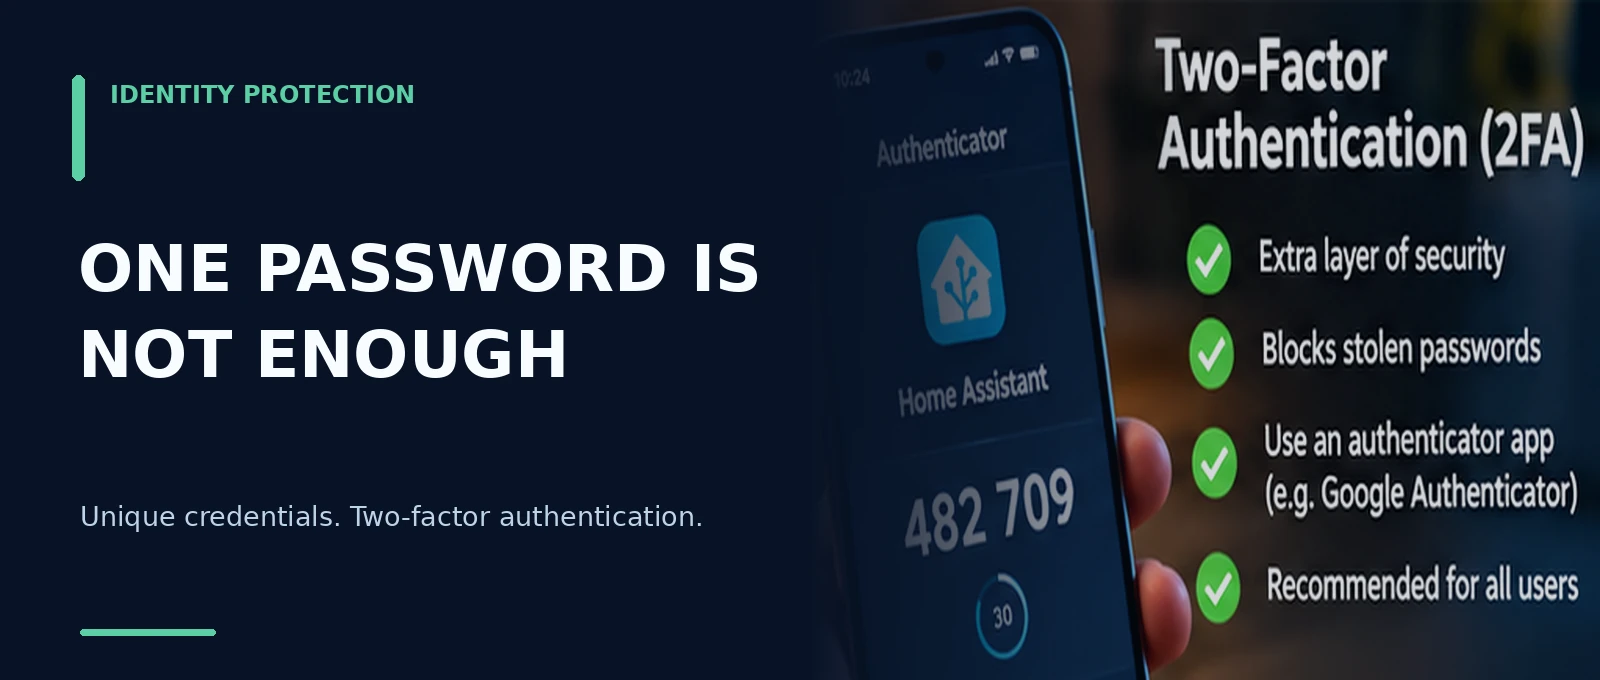
Met tweestapsverificatie (2FA/MFA) is alleen een wachtwoord normaal niet voldoende voor een nieuwe aanmelding. Home Assistant ondersteunt TOTP: een authenticator-app genereert ongeveer iedere 30 seconden een nieuwe zescijferige code.
Inschakelen: open in Home Assistant je gebruikersprofiel → Beveiliging, zoek de optie voor multifactorauthenticatie, schakel Authenticator app in en scan de getoonde QR-code met een authenticator. Controleer daarna of je met een nieuwe sessie werkelijk om een code wordt gevraagd. Doe dit ook voor andere gebruikersaccounts.
Twee belangrijke beperkingen:
- 2FA beschermt vooral nieuwe logins. Een reeds gestolen of nog geldig toegangstoken is daarmee niet automatisch ongeldig.
- TOTP is niet phishingbestendig. Een geraffineerde aanvaller kan proberen een actuele code direct door te sturen. Controleer dus ook altijd het domein.
Bewaar de herstelmogelijkheden van je authenticator zorgvuldig. Als je telefoon verloren raakt, moet je nog toegang tot je account kunnen herstellen. Deel de geheime QR-code of TOTP-sleutel nooit met anderen.
Technische nuance (2026.11): aangepaste, niet-officiële authenticatieproviders kunnen een afwijkende MFA-implementatie hebben. Gebruik bij voorkeur de ingebouwde authenticatie en test bij zo’n aangepaste provider of de tweede factor nog wordt gevraagd.
8. Open poorten, reverse proxy, VPN en Cloudflare Tunnel
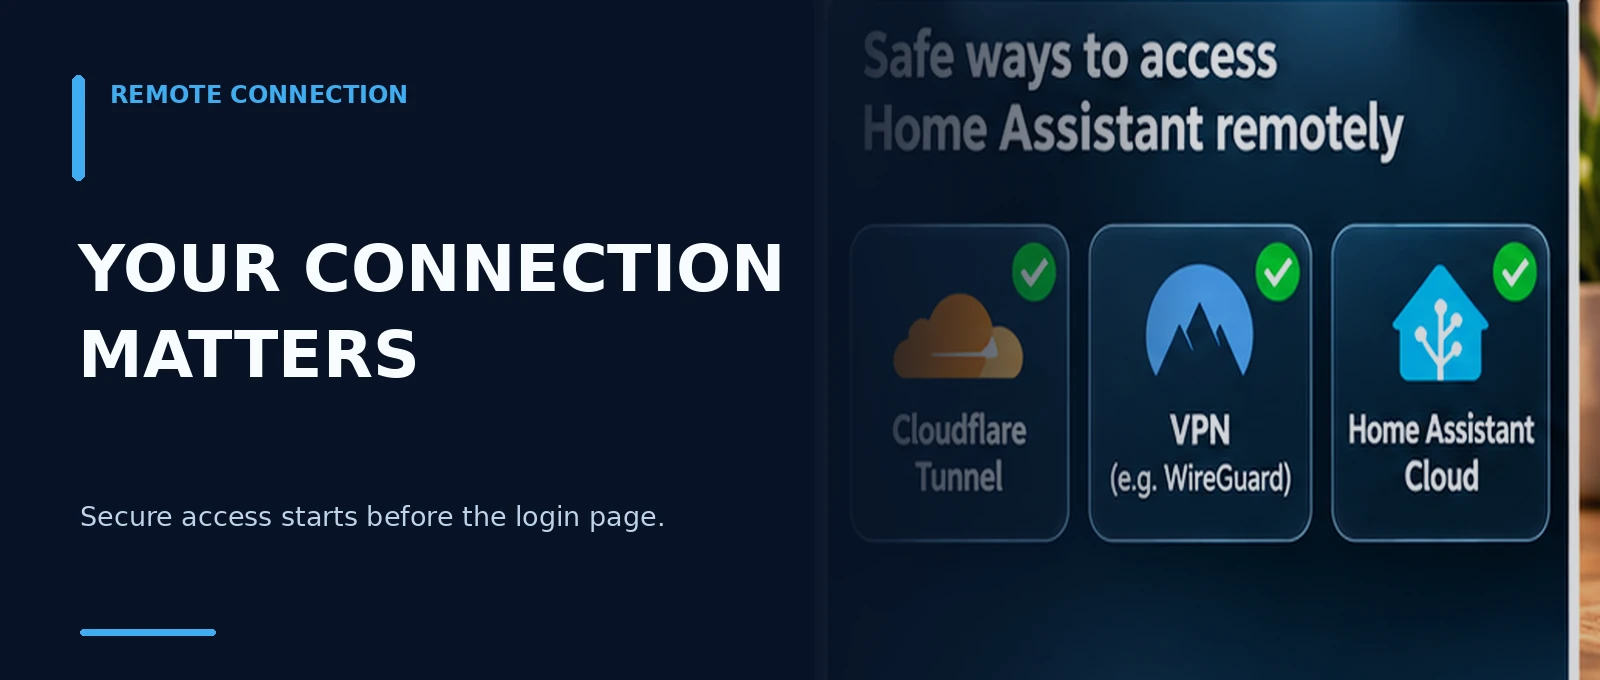
Niet elke vorm van externe toegang biedt dezelfde bescherming. Het verschil zit vooral in welke dienst vanaf internet te bereiken is en welke aanvullende controles ervoor zitten.
| Methode | Risico of voordeel | Waarop letten? |
|---|---|---|
| Directe portforwarding | Home Assistant is via het publieke adres rechtstreeks benaderbaar | Up-to-date systeem, HTTPS, accountbeveiliging, externe scans |
| Reverse proxy | Kan TLS en extra toegangseisen toevoegen | Proxy-updates, juist bron-IP, correcte headers |
| Cloudflare Tunnel | Geen inkomende routerpoort nodig voor de tunnel | Publieke URL blijft bereikbaar tenzij extra beschermd; Cloudflare-account beveiligen |
| VPN zoals WireGuard of Tailscale | Eerst toegang tot de VPN, daarna pas tot Home Assistant | Sleutelbeheer, apparaten, MFA/identity-beveiliging |
| Home Assistant Cloud | Beheerde externe verbindingsroute, geen routerportforwarding vereist | Accountbeveiliging en de instellingen van je HA-gebruikers |
Een VPN of toegangslaag vóór Home Assistant beperkt vaak hoeveel willekeurig internetverkeer je loginpagina kan bereiken. Een Cloudflare Tunnel is geen vervanging voor sterke HA-authenticatie. Hetzelfde geldt voor HTTPS: versleuteling beschermt het transport, maar verhindert geen login met gestolen credentials.
Let op een belangrijke actuele wijziging: sinds Home Assistant 2026.8 is de standaard HTTP-poort voor nieuwe Home Assistant OS-installaties 80; voor Container blijft de standaardpoort 8123. Bestaande installaties kunnen een afwijkende of oude poort behouden. Ga dus niet blind uit van één poortnummer.
9. Echte kwetsbaarheden: wat ging er daadwerkelijk mis?
Geen enkel omvangrijk softwareproject is zonder beveiligingsfouten. Bij Home Assistant verschijnen meldingen op de officiële Security-pagina, meestal met getroffen versies en een gerepareerde release. Drie concrete voorbeelden:
| Gepubliceerd | Kwetsbaarheid | Opgelost in |
|---|---|---|
| 27 maart 2026 | CVE-2026-34205, ongeauthenticeerd bereikbare app-endpoints op het lokale netwerk in bepaalde Supervisor-configuraties (kritiek) | Home Assistant Supervisor 2026.03.2 |
| 16 september 2026 | CVE-2026-91130, XSS in de Statistics Graph Card (hoog) | Home Assistant Core 2026.7.0 |
| 29 oktober 2026 | CVE-2026-91131, SSRF via SSDP-service discovery vanaf het lokale netwerk (matig) | Home Assistant Core 2026.8.0 |
Een kwetsbaarheidsmelding is niet hetzelfde als bewijs dat de fout op grote schaal is misbruikt. Ook betekent een CVE niet dat iedere gebruiker kwetsbaar was: daarvoor tellen onder meer de versie, configuratie en het vereiste aanvalsoppervlak.
De les: werk niet alleen Home Assistant Core bij, maar ook Supervisor/OS, apps, Companion-apps en andere relevante software. Lees de release-opmerkingen, maak een back-up vóór grotere updates en stel beveiligingsupdates niet nodeloos uit.
10. HACS en custom integraties: vertrouwen in andermans code
Een custom integratie kan erg handig zijn. Maar software van derden draait mogelijk met toegang tot je Home Assistant-configuratie, API’s en gegevens. Bij onbetrouwbare of gecompromitteerde code zijn dat serieuze risico’s. Dat betekent niet dat HACS op zichzelf kwaadaardig is: het is juist de herkomst en het onderhoud van de geïnstalleerde code die ertoe doen.
Controleer daarom de repository, de ontwikkelaar, recente releases, openstaande securitymeldingen en de rechten die een integratie nodig heeft. Wees terughoudend met installatiecommando’s van onbekende websites, gedeelde tokens, geplakte configuratiegeheimen en software die onverwacht brede netwerktoegang verlangt.
Open source maakt code controleerbaar, maar garandeert niet dat iemand de code ook daadwerkelijk op veiligheid heeft gecontroleerd. Voorzie belangrijke systemen van een back-up en noteer welke custom onderdelen je hebt geïnstalleerd.
11. Tokens en sessies: de vergeten toegangssleutels
Niet alle toegang tot Home Assistant verloopt telkens opnieuw via gebruikersnaam, wachtwoord en 2FA. Na een login krijgen apps tokens. Je kunt ook zelf long-lived access tokens aanmaken voor scripts, API-aanroepen of externe software.
Die tokens zijn gevoelig. Wie een geldig token steelt, kan mogelijk handelingen verrichten zonder de normale inlogprocedure nogmaals te doorlopen. Daarom horen ze niet in openbare GitHub-repositories, logs, screenshots of gedeelde voorbeeldbestanden.
Open gebruikersprofiel → Beveiliging en controleer je actieve refresh tokens en long-lived access tokens. Trek onbekende of overbodige tokens in. Bij het wijzigen van je wachtwoord biedt Home Assistant de mogelijkheid om andere sessies uit te loggen; gebruik die optie bij verdenking, en beoordeel long-lived tokens afzonderlijk.
Voor ontwikkelaars: werk met een eigen account of zo beperkt mogelijke inlogcontext voor een integratie, geef tokens nooit in een URL mee en sla ze veilig op. Een nieuw wachtwoord alleen is geen garantie dat elke andere manier van toegang verdwenen is.
12. Gevaren binnen het lokale netwerk
Je kunt alle portforwarding verwijderen en toch problemen krijgen, bijvoorbeeld door een kwetsbare IP-camera, onbetrouwbare app of slecht beveiligd apparaat op je eigen LAN. Niet iedere aanval begint buiten je huis.
Overweeg een apart IoT-netwerk/VLAN als je apparatuur en router dat goed ondersteunen. Beperk daar waar mogelijk de toegang naar werkstations, NAS en beheerinterfaces. Werk routerfirmware bij, schakel ongebruikte remote management-functies en UPnP uit wanneer je die niet nodig hebt, en gebruik voor belangrijke apparaten unieke wachtwoorden.
Een VLAN is geen magische oplossing: Zigbee-, Matter-, mDNS- en andere discovery-functies kunnen extra netwerkconfiguratie nodig hebben. Begin daarom met inventariseren, updaten en het verwijderen van onnodige diensten voordat je je netwerk complexer maakt.
13. Privacy: je woning vertelt een verhaal
Home Assistant kan een bijzonder gedetailleerd beeld van het dagelijks leven bevatten. Niet alleen GPS-locaties, maar ook aan/uit-tijden van verlichting, stroomverbruik, een deurbel die beweging registreert, aanwezigheid van personen en tijdstippen waarop een alarm wordt ingeschakeld.
Voor iemand met ongeautoriseerde toegang kunnen losse onschuldige metingen samen een patroon vormen. Hoe meer historie je bewaart en hoe meer cloudintegraties je koppelt, hoe meer gegevens er mogelijk beschikbaar zijn.
Controleer daarom wat je daadwerkelijk wilt bewaren, welke dashboards je deelt, welke toegang gezinsleden of gasten krijgen, welke cloudservices data ontvangen en of je back-ups versleuteld en veilig opslaat. Logboeken of screenshots die je naar een forum uploadt kunnen ook IP-adressen, entiteitsnamen en routines onthullen.
14. Zelf controleren: een veiligheidsaudit van 15 minuten
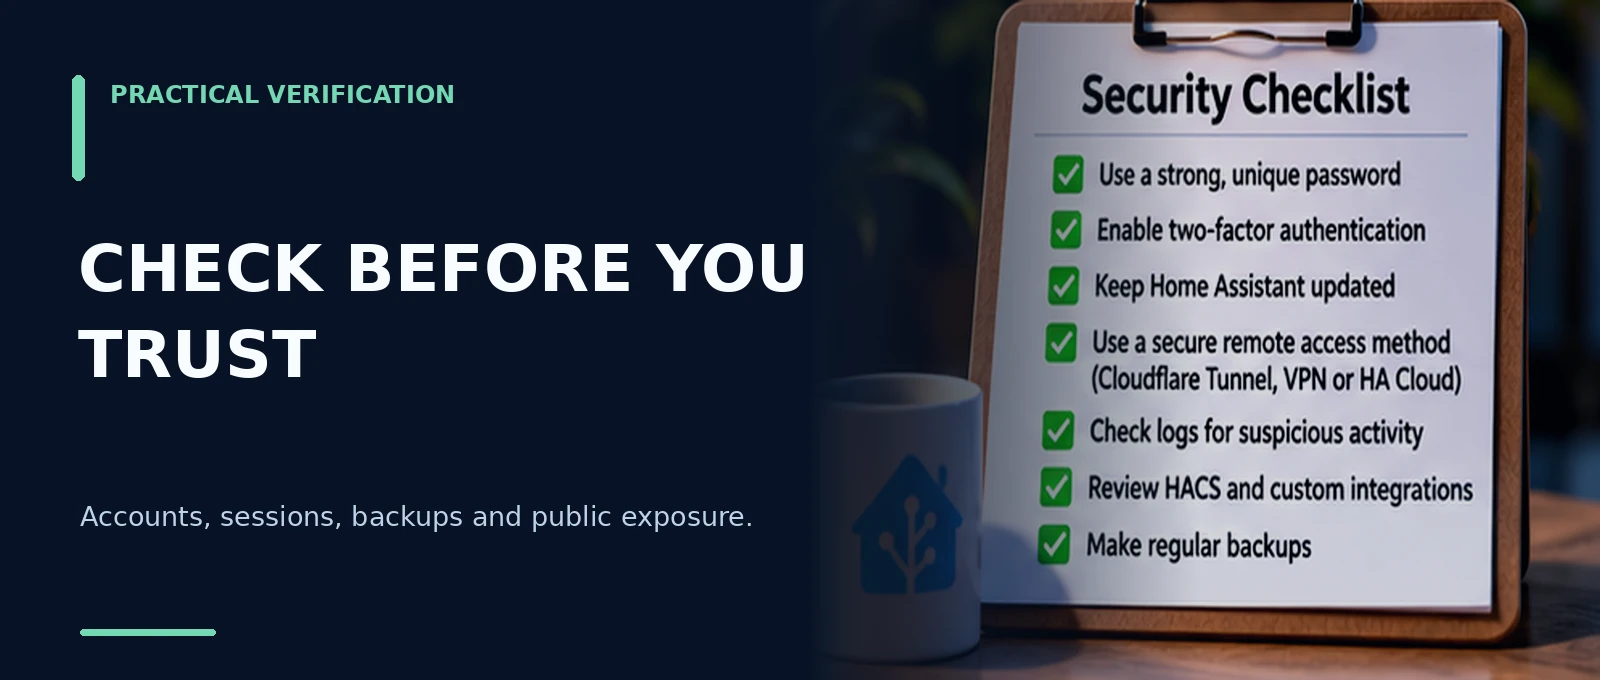
Gebruik dit als werkbare controlelijst, niet als garantie van veiligheid:
Prioriteit bij tijdgebrek: sluit onnodige publieke toegang, installeer beveiligingsupdates, zet 2FA aan en controleer onbekende sessies/tokens. Een grote netwerkverbouwing kan daarna.
15. Wat als je denkt dat iemand al binnen is?
Raak niet in paniek door één foutmelding, maar neem concrete aanwijzingen voor ongeautoriseerde toegang serieus. Een zinnige eerste aanpak:
- Stel vast wat er gebeurd is. Noteer het tijdstip, bron-IP’s, betrokken gebruikers en onverwachte wijzigingen. Bewaar relevante logs en screenshots voordat je die kwijtraakt.
- Beperk de blootstelling. Schakel tijdelijk niet-noodzakelijke externe toegang uit of blokkeer de betreffende route, zeker bij aanwijzingen voor actieve toegang.
- Wijzig wachtwoorden en schakel 2FA in vanaf een vertrouwd apparaat. Log andere sessies uit en trek verdachte refresh en long-lived tokens in.
- Controleer integraties, automatiseringen, webhooks en secrets op onverwachte wijzigingen. Loop ook gekoppelde accounts en eventuele Cloudflare-, VPN- of routeraccounts na.
- Werk systemen bij en beoordeel de oorzaak. Een herstel vanuit een betrouwbare back-up kan nodig zijn, maar herstel niet blind een configuratie met dezelfde kwetsbaarheid of gelekte token.
- Controleer opnieuw van buitenaf. Zijn onbedoelde poorten verdwenen? Werkt alleen de bedoelde externe toegang? Zijn er nieuwe mislukte of verdachte aanmeldingen?
Bij duidelijke aanwijzingen voor een ernstig incident is hulp van iemand met forensische of netwerkbeveiligingservaring verstandig. Als camera’s, alarmen of fysieke toegang betrokken zijn, beoordeel dan ook direct de veiligheid van je woning.
Conclusie: niet bang zijn, wel begrijpen wat je beheert
Home Assistant kan uitstekend veilig functioneren. Het risico zit vooral in een combinatie van publieke bereikbaarheid, zwakke of hergebruikte credentials, ontbrekende tweede factor, verouderde software, onbetrouwbare uitbreidingen en onvoldoende controle op actieve toegang.
Shodan laat zien wat er mogelijk van buiten zichtbaar is; je logboek laat zien wat Home Assistant aan verzoeken registreert; je accounts en tokens bepalen wie toegang heeft. Geen van die bronnen vertelt op zichzelf het hele verhaal.
De beste beveiliging is geen enkele instelling, maar een reeks verstandige keuzes: beperk de blootstelling, bescherm accounts, update software, controleer sessies en zorg voor herstelbare back-ups. Dan blijft Home Assistant wat het moet zijn: de centrale van jouw slimme huis, niet die van iemand anders.
Verder lezen op MechScript
Lees daarnaast de handleiding over het beveiligen van Home Assistant via Cloudflare Tunnel, Een betrouwbaar Zigbee-netwerk bouwen en Home Assistant back-ups. Ook HACS komt aan bod in de Home Assistant-artikelen op MechScript.
Bronnen en controleerbaarheid
Dit artikel is gecontroleerd op 12 november 2026. De voorbeelden met IP-adressen zijn fictief of afkomstig uit documentatieranges; visuele schermen in de illustraties zijn artist impressions, geen echte screenshots. De betekenis van de instructies blijft afhankelijk van je Home Assistant-versie en netwerkconfiguratie.
- Home Assistant – Securing your Home Assistant
- Home Assistant – Authentication and managing account access
- Home Assistant – Multi-factor authentication
- Home Assistant – HTTP server, trusted proxies and IP bans
- Home Assistant – Remote access
- Home Assistant – Security advisories
- Shodan – What is Shodan?
- Shodan – Search query fundamentals
- Shodan – Data timeframes
- Cloudflare – Connectivity options / Tunnel
- Home Assistant Contributors – Authentication changes in 2026.11